
V exkluzivním rozhovoru pro Techzpravy.cz odborník na kybernetickou bezpečnost Miloslav Lujka, MSc., MBA vysvětlil, proč už nemusíme podvodníka poznat podle hlasu ani tváře, jak AI mění pravidla kybernetických útoků a proč některé dlouho doporučované bezpečnostní postupy přestávají stačit. Umělá inteligence zásadně mění svět kybernetických podvodů. Útočníci dnes dokážou napodobit hlas blízkého člověka, vytvořit falešný videohovor nebo připravit přesvědčivý podvod bez znalostí, které ještě nedávno vyžadovaly zkušené specialisty.
Miloslav Lujka se kybernetické bezpečnosti věnuje více než dvě desetiletí. V rozhovoru upozornil na zásadní rozdíl mezi technologickými možnostmi umělé inteligence a jejím skutečným využíváním při podvodech. Popsal, jak snadno lze dnes vytvořit hlasový klon, proč může být i videohovor součástí promyšleného útoku a jak AI umožňuje kyberzločincům postupovat rychleji a ve větším rozsahu. Věnoval se také rizikům, která vznikají přímo uvnitř firem, například při neopatrném sdílení citlivých informací s veřejnými AI nástroji.
Zvláštní pozornost věnoval bezpečnostním radám, na které lidé spoléhají celé roky. Vysvětlil, proč samotné dvoufaktorové ověření nemusí vždy zabránit podvodu, proč symbol zámečku v prohlížeči nezaručuje důvěryhodnost webu a proč je nebezpečné spoléhat na vlastní schopnost rozpoznat falešný obsah. Přiblížil také konkrétní postupy, jak ověřovat totožnost volajícího, chránit své peníze a připravit se na dobu, kdy hlas ani obraz nebudou spolehlivým důkazem identity.
1. V září jste upozorňoval, že k vytvoření přesvědčivé digitální kopie člověka může útočníkovi stačit poměrně málo materiálu. Co už dnes skutečně dokáže běžný podvodník a co je zatím spíš technologická demonstrace?

Rozdělme to na tři úrovně, protože veřejná debata je slévá dohromady a výsledkem je buď panika, nebo podceňování.
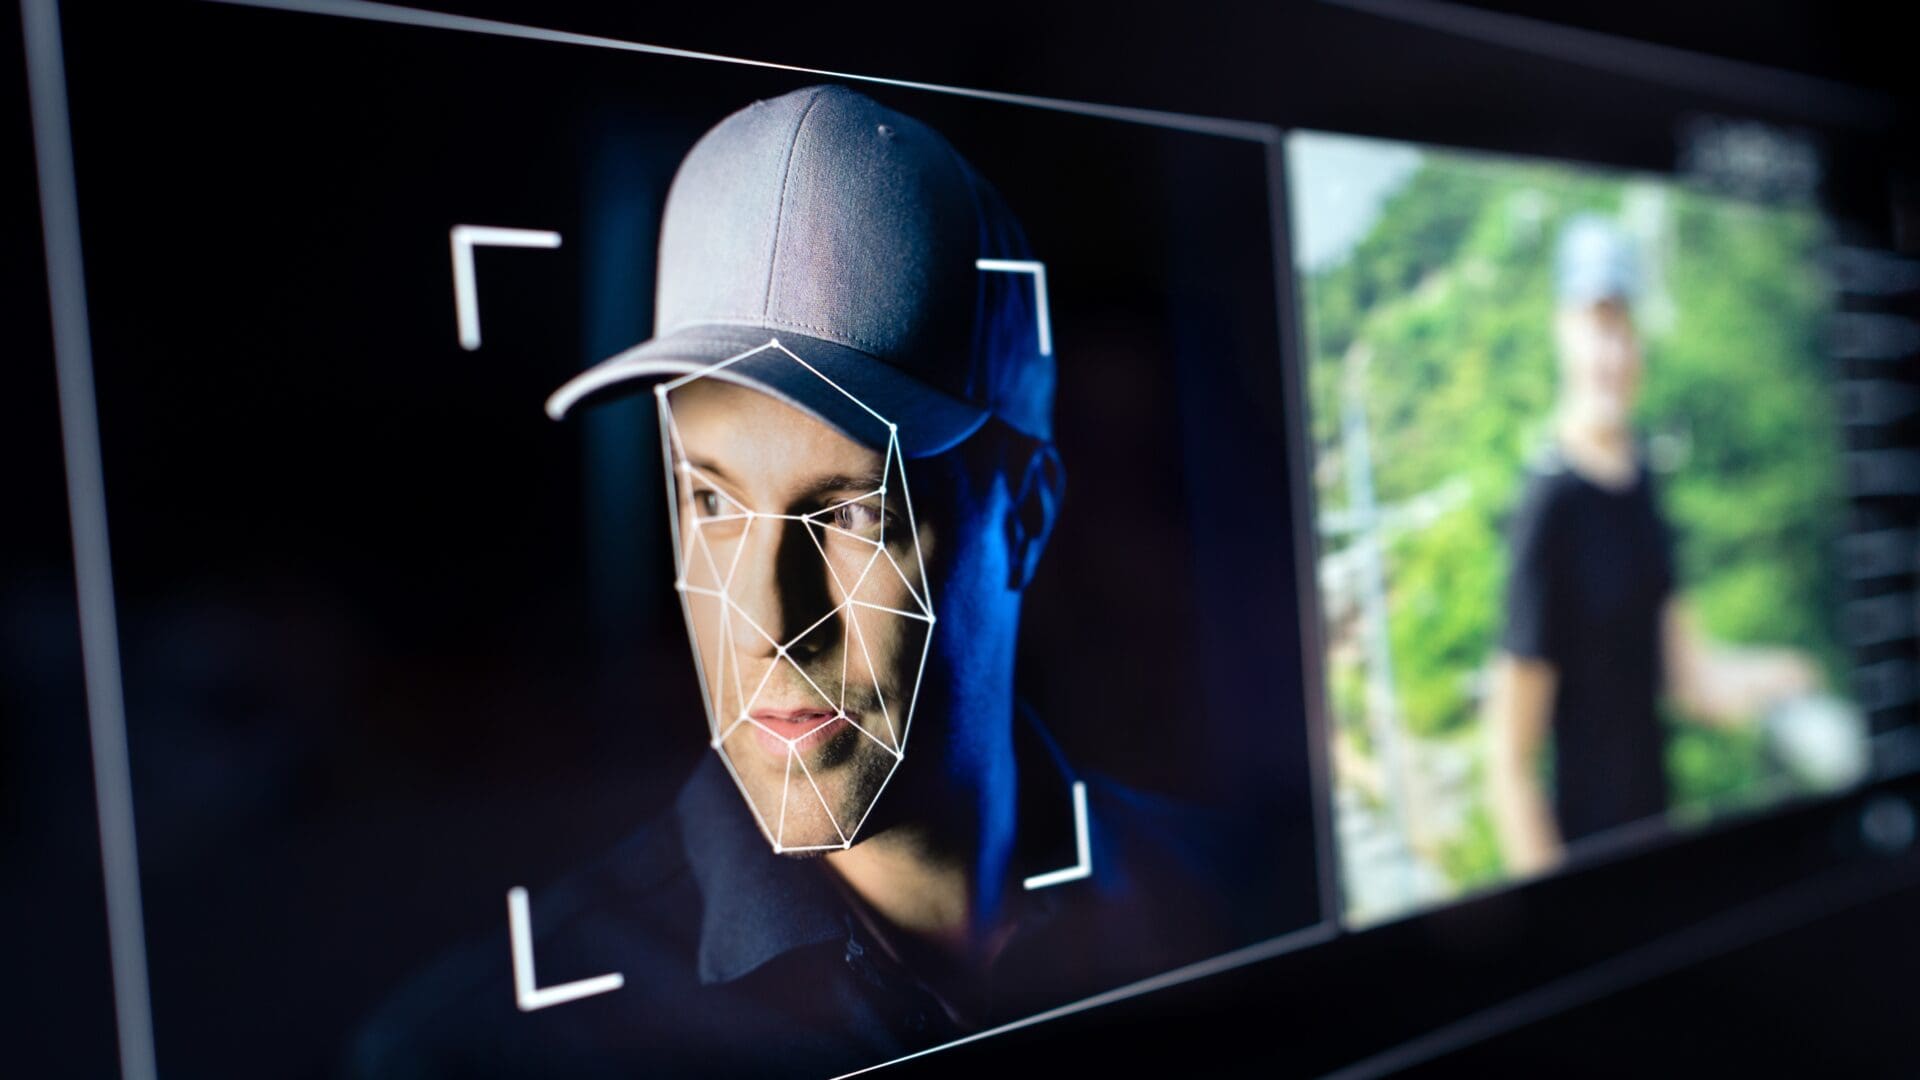
První úroveň je hlas. V říjnu 2025 vyšla studie, ve které posluchači označili klonované hlasy za pravé v 58 procentech případů a skutečné lidské hlasy v 62 procentech. To není rozdíl, to je šum, zaokrouhlovací odchylka. A teď to podstatné: ty klony nevznikly v laboratoři. Vznikly běžně dostupným komerčním nástrojem a stačilo na ně necelých pět minut nahrávky. Pět minut své řeči má na internetu každý, kdo byl v podcastu, na webináři nebo v reportáži.
Druhá úroveň je obraz. Statická fotografie a krátké video jsou dnes rutina. Živý, interaktivní deepfake, který reaguje v reálném čase, otočí hlavu, když ho o to požádáte, a nerozpadne se – ten je pořád náročnější. Ale „náročnější“ neznamená „nedostupný“. Je to přesně ten posun od předem nahraného obsahu k interakci v reálném čase a odtud k operaci, která běží sama.
Třetí úroveň je ta, o které jsem mluvil na podzim a která je zatím nejblíž: kompletní profil chování. Tedy nejen jak vypadáte a zníte, ale jak píšete, na co reagujete, komu voláte v kolik hodin, jakou máte přezdívku pro manželku a jak oslovujete kolegy. To je ta „digitální kopie“ nebo „klon“, chcete-li. Technicky je postavitelná už dnes. Prakticky ji zatím nikdo nepotřebuje.
A to je ten nepříjemný závěr. Útočníkovi dnes nestojí v cestě technologie. Stojí mu v cestě jen to, že zatím vystačí s levnější variantou. Jakmile přestane, nebude muset nic vyvíjet, všechny nástroje má už dávno všude okolo sebe.
2. Jsou hlasové klony a deepfake videa už běžnou součástí podvodů, se kterými se setkávají lidé v Česku, nebo je jejich mediální obraz zatím větší než skutečné rozšíření?
Obojí – a není to vytáčka, protože každá část té odpovědi platí pro jiný typ podvodu.
Začněme čísly. Podle České bankovní asociace zaznamenaly banky za prvních sedm měsíců letošního roku 62 705 útoků na klienty. Útočníci se při nich pokusili vylákat přes 10 miliard korun, banky z toho ubránily 8,1 miliardy a skutečná škoda činila 1,9 miliardy korun. To je meziroční nárůst škod o 79 procent při nárůstu počtu útoků zhruba o 20 procent.
Přečtěte si ta dvě čísla ještě jednou vedle sebe. Útoků přibylo o pětinu, ale škod o čtyři pětiny. Útoky se nerozmnožily – zpřesnily se. Průměrná ztráta na jeden úspěšný případ vyskočila na 30 335 korun, meziročně zhruba o deset tisíc. Je to jako byste vyměnili luk a šíp za přesnou sniperskou pušku.
Kde v tom figuruje AI nejviditelněji? U investičních podvodů. Tam jsou deepfake videa s Andrejem Babišem, Petrem Pavlem, Alenou Schillerovou nebo Danielem Křetínským, případně s moderátory zpravodajství České televize, dnes zcela standardní součástí návnady. ČBA letos uvádí přes 45 tisíc podvodných reklam jen na Facebooku a Instagramu.
Naproti tomu hlasový klon vaší konkrétní dcery, který vám zavolá ve dvě ráno – ten zatím v Česku není plošný jev. Existuje, objevuje se, policie takové případy řeší. Ale drtivá většina vishingu u nás pořád běží na obyčejného člověka u telefonu, který hraje bankéře nebo policistu. Protože je to levnější a protože to bohužel funguje. A to stačí. Je to vždy poměr úsilí vs. výsledek.
Deepfake jako masově nasazená návnada je realita. Deepfake jako útok šitý na vás osobně je zatím menšina – ale ta menšina rychle roste a má nejvyšší škodu na jeden případ. Pokud se to stane, tak to bývá neomylný sniperský zásah.
3. Když vám dnes zavolá hlas vašeho dítěte, partnera nebo šéfa, podle čeho lze ještě spolehlivě ověřit, že mluvíte se skutečným člověkem?
Podle obsahu toho hovoru ne. To je nejdůležitější věta, kterou dnes můžu říct.
Celou generaci jsme lidi učili poslouchat: divný přízvuk, robotická intonace, zvláštní pauzy. Studie společnosti iProov z února 2025 na dvou tisících respondentů v Británii a USA ukázala, že všechny předložené deepfaky správně označilo 0,1 procenta lidí. Jeden z tisíce. U videa byli lidé o 36 procent horší než u fotografií – tedy nejhorší přesně u toho formátu, kterému věříme nejvíc. A přes 60 procent účastníků si přitom bylo svou schopností rozpoznat podvrh jisté.
Ten rozpor mezi 0,1 procenta úspěšnosti a šedesátiprocentní sebedůvěrou je podle mě nejnebezpečnější číslo v celé kyberbezpečnosti. Nebezpečná není neznalost. Nebezpečná je jistota.
Co tedy funguje? Jediná věc: přesunout ověření mimo kanál, kterým vás oslovili. Prakticky tři kroky.
Zavěsit. Ne „počkejte, ověřím si vás“ – zavěsit. Dobrý útok není postavený na informaci, ale na emoci a na tlaku času, a obojí potřebuje, abyste zůstali na lince. Pracují s psychologií a přirozeným chováním člověka ve stresu a strachu.
Zavolat zpátky na oficiální číslo, které máte uložené vy. Ne na to, ze kterého volali. Ne na to, které vám nadiktovali.
Mít předem domluvenou kontrolní otázku, jejíž odpověď není na sociálních sítích. Ne jméno psa a ne datum svatby – to je na Facebooku. Něco, co náhodný kolemjdoucí nemůže vědět: co se vloni v létě rozbilo v kuchyni.
A pro firmy totéž: žádná platba a žádná změna bankovního spojení se nepotvrzuje v tom kanálu, kterým žádost přišla. Nikdy, bez výjimky pro šéfa. Právě výjimka pro šéfa je to, co útok hledá.
4. Dlouho se doporučovalo ověřit podezřelou žádost telefonátem nebo videohovorem. Přestává už i tato rada stačit?
Ta rada nepřestala platit. Ale …
V lednu 2024 se v hongkongské pobočce britské inženýrské firmy Arup připojil zaměstnanec finančního oddělení na videokonferenci. Byl na ní finanční ředitel z Británie. A byli na ní i další kolegové, které znal. Vypadali jako oni, mluvili jako oni. Zaměstnanec měl původně podezření – a to podezření rozpustila právě ta videokonference. Následně provedl 15 převodů na pět účtů v celkové hodnotě 200 milionů hongkongských dolarů, zhruba 25 milionů dolarů. Falešní byli na tom hovoru všichni kromě něj.
Tohle je podle mě nejdůležitější případ posledních let, a ne kvůli částce. Kvůli mechanismu. Ten člověk neselhal. Udělal přesně to, co ho naučili: pochyboval a ověřil si to. Jen si to ověřil kanálem, který už nebyl důkazem.
Rada se tedy musí přeformulovat. Stará zněla: „Ověř si to telefonátem nebo videohovorem.“ Nová zní: „Ověř si to kanálem, který jsi zvolil ty, na kontaktu, který jsi měl už předtím – a nejlépe u člověka, který o té žádosti neví.“
Celý rozdíl je v tom, kdo vybral cestu. Pokud kanál zvolil ten, kdo vás oslovil, není to ověření. Je to pokračování téhož hovoru akorát jinde a podle jejich pravidel.
Ta firma neudělala chybu v technologii. Udělala chybu v procesu – chyběl krok, který by u převodu takové velikosti vyžadoval potvrzení nezávislou cestou. Žádný bezpečnostní produkt by to nezachytil, protože z pohledu systému šlo o legitimní platbu zadanou oprávněným člověkem.
5. Podvodníci vždy využívali především strach, časový tlak a důvěru. Není nakonec AI jen dokonalejší nástroj pro velmi staré principy sociálního inženýrství?
Ano. A právě proto je ta změna větší, než kdyby šlo o nějaký nový princip.
Sociální inženýrství se od dob telegrafu nezměnilo: vytvoř autoritu, vytvoř tlak, zabraň ověření. Co se změnilo, je ekonomika těchto tří kroků.
Vezměte si jediné číslo. Společnost Hoxhunt od roku 2023 testuje cílený phishing generovaný AI proti vlastním špičkovým red teamům. V roce 2023 byl AI phishing o 31 procent méně účinný než ten od lidských expertů. V březnu 2025 už byl o 24 procent účinnější. Během dvou let se to obrátilo.
Podstatné přitom není, že AI je „chytrá“. Podstatné je, co to udělalo s cenou. Dřív existovala přirozená ochrana rozpočtem. Cílený, osobní, jazykově dokonalý útok na konkrétního člověka stál čas drahého specialisty, takže se vyplatil jen na ředitele velkých firem. Běžný člověk byl chráněný tím, že se na něj nevyplatilo útočit pořádně.
Tahle ochrana skončila. Dnes stojí útok šitý na míru běžnému člověku prakticky stejně jako hromadný spam.
Takže ne, AI nevymyslela nový trik. AI zrušila ekonomickou nerovnost mezi „velkou rybou“ a vámi. A to je změna, proti které se nedá bránit lepším rozpoznáváním – jen lepšími zvyky a lepšími procesy. Říkáme tomu „demokratizace AI“. Dokonalé nástroje jsou k dispozici úplně všem bez ohledu na zemi, národa, majetku a věku.
6. Výzkumy z roku 2026 popisují případy, kdy AI už nefungovala jen jako poradce, ale vykonávala jednotlivé kroky živého útoku. Co je na tom z pohledu obrany skutečně nové?
Nové je tempo. A tempo je veličina, na které stojí celá obrana.
Dva konkrétní případy, oba ze září letošního roku. Anthropic ve své zprávě o zneužívání popsal skupinu, kde operátoři – shodou okolností vysokoškolští studenti – nechali agenty běžet v naplánovaných úlohách bez dozoru. Jedna z těch smyček samostatně dekompilovala firmware, hledala v něm zranitelnosti, psala exploity a testovala je na kopiích v laboratoři. Výsledek: přes dvanáct kandidátů na zero-day za jediný měsíc. Jiná skupina se v jednom případě dostala z jednoho ukradeného vývojářského tokenu k plné administrátorské kontrole za zhruba tři hodiny a ve více než čtyřiceti firemních prostředích vysbírala přes 2 100 sad tokenů během 34 hodin.
Google ve stejném měsíci popsal útočníka, který od kompromitace cloudového prostředí po spuštění masové kampaně na sběr přihlašovacích údajů potřeboval méně než šest hodin – včetně návrhu, stavby i provozu. Jeho nástroj spravoval v reálném čase 23 800 ukradených přístupů.
A teď proč je to problém. Celá bezpečnostní praxe stojí na jedné tiché dohodě: že obránce má víc času než útočník. Útočník musí najít cestu dovnitř, my mezitím stihneme vydat záplatu, aktualizovat detekci, rotovat hesla. Všechny naše procesy – správa záplat, směny v dohledovém centru, reakce na incident – jsou kalibrované na lidské tempo na obou stranách.
Když se jedna strana odpojí od lidského tempa a druhá ne, nerozbije se detekce. Rozbije se plánování.
Prakticky to znamená dvě věci. Zaprvé, „do konce týdne nasadíme záplatu“ přestalo být bezpečnostním opatřením. Zadruhé, zneplatnění ukradených přístupů musí být automatické, ne tiketované – protože mezi založením tiketu a jeho vyřízením se dnes stihne odehrát celý útok.
Díky AI se vše enormně zrychlilo. Časy od vydání zranitelností k útokům a záplatám byly v měsících či letech. Teď se bavíme o hodinách. Není tedy v silách člověka vše uhlídat. Zde musí pomoci stroj, automatické patchování a procesy.
Celá bezpečnost se posouvá od „security“ k „resilience“. Nejde o to, zda mě někdo napadne. To je jistota. Je jen otázkou, kdy. A pak je důležité vědět, jaký mám plán B, abych znovu vstal a fungoval.
7. Co dnes AI útočníkovi přináší nejvíc: vyšší rychlost, větší rozsah útoku, nižší potřebnou odbornost, nebo něco úplně jiného?
Ze čtyř nabízených možností bych vzal tu třetí, ale přeformuloval bych ji.
Není to jen „nižší potřebná odbornost“. Je to zánik vztahu mezi odborností a výsledkem. A pro obranu je to zásadní rozdíl.
Celé desetiletí jsme pracovali s mentální mapou, ve které sofistikovanost útoku vypovídala o útočníkovi. Precizní, vícefázový, jazykově dokonalý útok s vlastními nástroji? Státní aktér nebo špičková skupina. Hrubý, s překlepy, generický? Amatér. Podle toho se řídila atribuce, prioritizace i to, kolik lidí na incident nasadíte.
Tahle mapa přestala platit. Anthropic to říká otevřeně: pro vyšetřovatele přestala být sofistikovanost spolehlivým signálem toho, kdo za operací stojí. Jedna z nejrozsáhlejších popsaných kampaní stála na vysokoškolácích.
Rychlost a rozsah jsou reálné a měřitelné – ale ty jsme uměli vyhodnotit. Víme, co dělat s tím, že útoků je víc. Nevíme, co dělat s tím, že útočník, kterého bychom dřív odepsali jako neškodného, má dnes k dispozici nástroje a tempo, jaké jsme dřív vyhrazovali rozpočtu zpravodajské služby.
To mění prahy. Mění to, koho považujete za relevantního protivníka. A hlavně to mění odpověď na nejčastější větu, kterou v českých firmách slyším: „Kdo by útočil zrovna na nás?“ Odpověď dnes zní: kdokoliv. Protože to už skoro nic nestojí.
8. Je pro firmy aktuálně větším rizikem útočník využívající AI, nebo vlastní zaměstnanec, který nevědomky vloží citlivá data do veřejného AI nástroje?
Z hlediska pravděpodobnosti jednoznačně ten zaměstnanec. A nerad to říkám takhle natvrdo, protože to zní, jako bych obviňoval lidi. Neobviňuji lidi – obviňuji firmy, které jim nedaly bezpečnou alternativu.
Čísla jsou nepříjemně jednoznačná: 67 procent uživatelů přistoupilo na firemním zařízení k neschválené generativní AI službě a že stínová AI je dnes třetí nejčastější insiderskou akcí vůbec. Check Point za letošní srpen uvádí, že 86 procent organizací, které generativní AI pravidelně používají, zaznamenalo vysoce rizikovou promptovou aktivitu, a že vysoké riziko nese jeden prompt ze 43. Průměrný uživatel přitom odeslal 106 promptů za měsíc – a to číslo roste každý měsíc.
Spočítejte si to. Zhruba sto promptů měsíčně, každý třiačtyřicátý rizikový: dva až tři incidenty na jednoho zaměstnance za měsíc. Vynásobte počtem lidí ve firmě a máte obrázek.
A teď to nejzajímavější – co v těch promptech je. Nejčastější kategorie podle téže analýzy nejsou osobní údaje zákazníků, jak by člověk čekal. Jsou to informace o síti a IT infrastruktuře – v 67 procentech dotčených organizací. Pak finanční data v 65 procentech a právní v 64 procentech.
To je ten aha moment: zaměstnanec, který vloží do chatu chybové hlášení z firewallu, aby mu AI pomohla s konfigurací, právě zveřejnil přesnější topologii vaší sítě, než jakou by útočník získal týdnem průzkumu.
A je tu ještě jeden rozdíl mezi těmi dvěma riziky z vaší otázky. Útok musí projít vaší obranou. Vložení dat do veřejného nástroje nemusí projít ničím. Odejde to předním vchodem, šifrovaně, od ověřeného uživatele, v pracovní době. Žádný alarm.
9. Phishing býval často prozrazen špatnou češtinou nebo nepřirozeným stylem. Jak se má změnit obrana ve chvíli, kdy AI tyto snadno rozpoznatelné chyby odstraní?
Je to návrat ke kořenům. K prevenci, kritickému myšlení. Musíme přestat učit lidi číst a začít je učit ověřovat. To je celé.
Ta stará rada měla obrovskou výhodu – fungovala zadarmo a okamžitě. A jednu skrytou vadu, kterou jsme si neuvědomovali: učila lidi hledat vadu v textu místo nelogičnosti v situaci. Čeština byla berlička. Teď nám ji vzali.
Mimochodem, ta berlička byla pro Česko nezaslouženě dobrá. Náš jazyk nás roky chránil líp než jakýkoliv produkt – nevyplatilo se investovat do kvalitních překladů kvůli deseti milionům lidí. Byli jsme chránění tím, že jsme malý trh. Tahle ochrana skončila úplně, protože dokonalý jazyk dnes nestojí nic.
Jak tedy změnit obranu? Posunout pozornost od formy ke struktuře žádosti. Útok se nepozná podle toho, jak je napsaný, ale podle toho, co po vás chce. Čtyři signály, které AI nemůže odstranit, protože nejsou v textu, ale v podstatě podvodu:
Mění se cílový účet nebo způsob platby. Spěchá se – a je k tomu důvod, proč zrovna teď nejde ověřit obvyklou cestou. Obchází se standardní proces, obvykle s odvoláním na autoritu nebo důvěrnost. A žádost přišla kanálem, který pro tenhle typ věci není obvyklý.
Tohle se dá naučit a nezastará to.
Druhá, méně příjemná část odpovědi: musíme přestat spoléhat na to, že člověk na konci řetězce rozhodne správně. Člověk byl nejslabším článkem řetězce u 62 procent průniků – ne proto, že by lidé byli hloupí, ale proto, že jsme na ně naložili rozhodnutí, která technicky nemají šanci udělat. Zhruba jeden ze dvou phishingových útoků navíc dnes nepřichází e-mailem a 89 procent podvodných domén žije méně než dva dny, takže je blokační seznamy nestihnou.
10. Existuje rozšířená bezpečnostní rada, kterou ještě firmy a média opakují, ale podle vás už dnes dává falešný pocit bezpečí?
Hned tři. A všechny jsem sám roky opakoval.
První: „Zapněte si dvoufaktorové ověření a jste v bezpečí.“ První půlka té věty platí, druhá ne – a ten rozdíl stojí lidi peníze. Některé dnešní phishingové sady nepotřebují vaše heslo ani váš kód. Fungují jako průhledný prostředník: přihlásíte se na stránce, která vypadá správně, protože ve skutečnosti v reálném čase komunikuje s pravou službou – a útočník si odnese relační token, tedy už hotové přihlášení. Vaše SMS i váš kód z aplikace v tu chvíli poslušně posloužily jemu.
Správná věta zní: zapněte si ověřování odolné proti phishingu – passkeys nebo bezpečnostní klíč. Tam ten podvod technicky neprojde, protože se do přihlášení vplétá i adresa stránky, na které stojíte.
Druhá je klasika: „Hledejte zámeček a https.“ Zámeček dnes znamená, že spojení je šifrované. Neznamená, že na druhém konci není podvodník – certifikát si pořídí zdarma za pár minut. Tahle rada dnes nechrání, jen uklidňuje.
Třetí, a ta je podle mě nejnákladnější: „Poznáte to.“ Ať už jde o deepfake, phishing nebo podvodný hovor. Nepoznáte. A největší škoda není ta nerozpoznaná – je to ten falešný klid, se kterým člověk přestane ověřovat, protože se spoléhá, že „by to přece poznal“, „koho by zrovna on zajímal“ a podobně.
Kdybych měl ty tři nahradit jedinou větou: nespoléhej na rozpoznání. Spoléhej na nezávislé ověření a na to, aby ukradený údaj sám o sobě nikomu nestačil.
11. Bezpečnostní firmy pravidelně zveřejňují zprávy o rostoucích hrozbách a zároveň prodávají nástroje na ochranu proti nim. Jak má veřejnost rozlišit odborné varování od obchodního zájmu?
Pár tipů, které si může udělat kdokoliv.
Je tam metodika? Zpráva, která tvrdí „nárůst o 300 procent“, ale neřekne z čeho na co, za jaké období, na jakém vzorku a jak měřeno, není výzkum. Je to tisková zpráva. Dobré zprávy mají metodologickou přílohu a ta je nudná. Nudná příloha je dobré znamení.
Přiznává si zpráva, co neví? Zářijová zpráva Anthropicu má celou sekci o vlastních omezeních: že vidí jen to, co proteklo jejími systémy, že prezentuje to nejzajímavější a ne typické, že některé údaje nedokáže nezávisle ověřit. To je známka poctivosti. Zpráva bez limitací je marketing.
Vede závěr přímo k nákupu? Pokud každé zjištění končí u kategorie produktů, kterou shodou okolností prodává vydavatel, buďte opatrní.
Kdo to potvrdil? Sledujte, jestli na stejný jev nezávisle upozorňuje někdo, kdo nemá co prodat: CERT, akademické pracoviště, státní úřad.
12. Dá se vůbec objektivně měřit, zda je digitální svět pro běžného člověka nebezpečnější než před pěti lety, nebo především lépe vidíme a evidujeme to, co se v něm děje?
Podívejme se na data. Česká data na ni odpovídají ve stejném dokumentu dvěma opačnými čísly.
• NÚKIB ve zprávě za rok 2025 uvádí, že evidoval 203 kybernetických incidentů oproti 268 v předchozím roce. Pokles.
• Zároveň tentýž úřad uvádí nárůst kybernetické kriminality o 14 procent na 21 137 případů. Růst.
Obojí je pravda a obojí měří něco jiného. Incidenty u NÚKIB jsou to, co hlásí regulované organizace – tam je pokles a je z velké části zásluhou toho, že ustaly vlny DDoS útoků hacktivistických skupin, které nadělaly velký hluk a malou škodu. Kriminalita je to, co nahlásí občan policii – a tam je růst.
Takže měřitelně: pro instituce se situace na první pohled nezhoršila. Pro jednotlivce ano.
A jestli chcete jedno číslo, které tu změnu zachycuje nejlépe, pak je to meziroční nárůst bankovních škod u nás o 79 procent při nárůstu počtu útoků o 20 procent. Škody rostou zhruba čtyřikrát rychleji než počet útoků. To je skutečný nárůst úspěšnosti útočníků.
Všechna naše čísla o podvodech jsou dolní odhad. Vycházejí z toho, co lidé nahlásí – a nahlásit podvod znamená přiznat, že jsem naletěl. U finančních podvodů je to jedna z nejvíce podhlášených kategorií kriminality vůbec. Když tedy čtete, že „podvodů přibylo“, čtete zprávu o tom, kolik lidí je nahlásilo. A to je většinou jen špička ledovce.
Moje odpověď proto zní: ano, měřitelné to je, ale jen nepřímo. Jeden z ukazatelů, kterému se dá věřit, je škoda na jeden úspěšný případ – protože ta je ekonomická, nezávisí na ochotě hlásit a u nás vyskočila na 30 335 korun.
13. Firmy investují do stále sofistikovanější ochrany, ale řada útoků začíná lidskou chybou nebo odcizenými přihlašovacími údaji. Nepřeceňujeme někdy technologická řešení na úkor základních procesů?
Zneužití zranitelnosti se poprvé stalo nejčastějším způsobem prvotního průniku – 31 procent – a předběhlo tak ukradené přihlašovací údaje. To zní jako technický problém. Jenže v téže zprávě stojí, že z veřejně známých a aktivně zneužívaných zranitelností bylo plně opraveno jen 26 procent, zatímco rok předtím 38 procent.
Nejčastější cesta dovnitř dnes vede dveřmi, o kterých víme, že jsou otevřené, a které umíme zavřít – a naše schopnost je zavírat meziročně klesla o dvanáct procentních bodů.
To není nedostatek technologie. To je nedostatek provozní disciplíny. A je to přesně ten druh problému, na který se nedá nic koupit, protože nákup je ta jednodušší část.
48 procent průniků zahrnovalo třetí stranu, meziročně o 60 procent víc. Taky proces, ne produkt. Je to otázka, jestli víte, kdo má přístup do vašich systémů, s jakým oprávněním a jestli mu ho někdo odebral, když skončila smlouva.
Nejde o to, že by technologie byla zbytečná. Jde o pořadí. Můj praktický test pro vedení firmy jsou čtyři otázky – a nikdy jsem nepotkal firmu, která by na všechny uměla odpovědět hned:
Kolik máme systémů vystavených do internetu a kdy jsme je naposledy aktualizovali? Kolik aktivních účtů patří lidem, kteří u nás už nepracují? Kdy jsme naposledy obnovili data ze zálohy – ne zálohovali, obnovili? A kdo konkrétně smí schválit změnu bankovního spojení a jak si tu žádost ověřuje?
Firma, která umí odpovědět na tyhle čtyři otázky, je bezpečnější než firma, která jim nerozumí, ale koupila si o dva produkty víc.
14. Čemu budete vy osobně za pět let věřit jako důkazu identity? Bude ještě stačit hlas, obraz a videohovor, nebo se důvěra přesune k úplně jiným způsobům ověřování?
Hlasu, obrazu ani videohovoru nevěřím jako důkazu už dnes. Za pět let jim nebude věřit nikdo a bude to normální – stejně jako dnes nikomu nepřijde divné, že podpis na papíře sám o sobě nestačí.
Věřit budu třem věcem a žádná z nich není „poznám to“.
První je kryptografický důkaz držení. Passkeys a bezpečnostní klíče. Ne proto, že jsou pohodlné, ale proto, že u nich funguje jedna věc, kterou člověk neumí: ověřují i adresu stránky, takže se nedají podstrčit na podvodném webu. Pět miliard vydaných passkeys letos v květnu znamená, že tahle debata už neběží o tom, jestli, ale jak rychle.
Druhá je ověřená identita s minimálním zveřejněním. Evropská digitální peněženka, kterou musí členské státy podle nařízení eIDAS 2 nabídnout do konce letošního roku a kterou budou muset banky a velké platformy akceptovat do konce roku 2027. Zajímavá na ní není ta peněženka. Zajímavý je princip selektivního zpřístupnění: prokážete, že je vám přes osmnáct, aniž byste ukázali datum narození, jméno a číslo dokladu. Dnes při každém ověření dáváme mnohem víc dat, než je potřeba – a pak se divíme, že unikají.
Třetí je původ obsahu, ne jeho vzhled. Standard C2PA, který kryptograficky podepisuje, čím a kdy byl záznam pořízen a co se s ním pak dělo. Fotoaparáty Leica, Sony, Nikon, Canon i telefony Samsung to už umí a obsah takto podepisuje přes dvě stě redakcí a institucí včetně BBC, Reuters a AP.
Tady ale musím být realista, jinak bych dělal přesně to, co jsem kritizoval v odpovědi o strašení. C2PA má dnes díru, kterou projde cokoliv: messengery a e-mailoví klienti metadata strhnou a snímek obrazovky celý řetězec přetrhne. A většina lidí vidí obsah právě v tomhle stavu. Směr je správný. Hotové to není.
A proto to nejdůležitější, co se podle mě za pět let změní, nebude technologie. Bude to, co považujeme za hrubost. Dnes je nezdvořilé zavěsit šéfovi a zavolat mu zpátky. Zpochybnit, že člověk na videu je ten, za koho se vydává. Odmítnout poslat peníze, dokud si to neověřím jinudy.
Za pět let to bude úplně běžné. A tahle sociální změna ochrání víc lidí než jakýkoliv produkt – včetně těch, které prodává můj obor.